Produkte · Security
Next-Generation-Firewall und Netzwerksicherheit
Perimeterschutz, Segmentierung in Sicherheitszonen, gesicherter Fernzugriff, Intrusion Detection und Prevention. NGFW-Funktionen, VPN, MFA und Regelmanagement für den sicheren Betrieb moderner Netzwerke, Open-Source-basiert.
Sicherheitsfunktionen
Schutz von der Netzgrenze bis in die Zonen
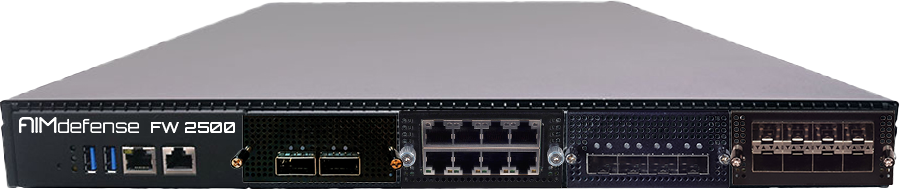
Fünf Funktionsbereiche für den kontrollierten, nachvollziehbaren Betrieb moderner Netzwerke. Umgesetzt mit der Next-Generation-Firewall AIMdefense, wahlweise dediziert auf Appliance oder virtualisiert.
Perimeter & Firewalling
- Stateful Firewalling (Layer 3/4)
- NGFW-Funktionen (Layer 7), App-/Protokollfilter
- NAT, Site-to-Site- und Client-VPN
Segmentierung & Zonen
- VLAN-basierte Zonen (Client, Server, DMZ)
- Inter-Zonen-Firewalling, Ost-West-Kontrolle
- Least-Privilege, kleinere Angriffsfläche
Fernzugriff & Zugriff
- Site-to-Site- und Client-VPN
- Mehrfaktor-Authentifizierung (MFA)
- Rollenbasierte Zugriffskontrolle, Logging
Intrusion Detection & Prevention
- IDS und IPS, signaturbasiert
- Blockierung verdächtigen Traffics
- Schutz vor bekannten Exploits
Sicherheit im Betrieb
- Regel- und Policy-Pflege, Change-Sicherheit
- Update- und Patch-Strategien
- Protokollierung, Audit- und Compliance-Reife
AIMdefense: die Next-Generation-Firewall zur Appliance.
Open-Source-basiert und herstellerunabhängig, als Buchoption zur passenden AIMSTRONG-Hardware. Segmentierung, MFA, IDS/IPS und revisionssichere Protokollierung sind zugleich zentrale NIS2-Bausteine.
Direkt aus dem Shop
AIMdefense, direkt aus dem Shop
Security-Optionen zur passenden Appliance, mit tagesaktuellen Preisen.
Orientierung
Welche Sicherheitsfunktion brauchen Sie?
Von der Firewall bis zur Angriffserkennung, hier die passende Zuordnung.
Welche Firewall-Funktionen bekomme ich?+−
Wie segmentiere ich mein Netz?+−
Sicherer Fernzugriff und MFA?+−
Erkennung und Abwehr von Angriffen?+−
Läuft das auf eigener Hardware?+−
Wie hilft das bei NIS2?+−
Sicherheitsfunktionen zur passenden Appliance, im Shop.
Optionen und Klassen im Shop, oder kurz Rücksprache halten, wenn Sie die passende Kombination abstimmen möchten.